チャットボットのSSO連携|要件整理と受入テスト
社内・会員向けチャットボットのSSO連携について、適用範囲、SAML・OIDC・SCIM、属性と権限、入退社時の失効、管理者保護、受入テストを解説します。
社内向けチャットボットにSSOを設定し、担当者のアカウントでログインできても、それだけでは導入完了とはいえません。異動後も以前の部署のナレッジを閲覧できる、退職者の既存セッションが残る、設定不備によって管理者までログインできなくなるといった問題は、正常なログインだけを試しても見つけられません。
SSO(シングルサインオン)は、組織の認証情報を使って複数のサービスへアクセスする仕組みです。チャットボットでは、ログインの手間を減らすだけでなく、誰が、どの入口から、どのナレッジへアクセスでき、いつ利用できなくなるかを管理する認証境界として設計します。そのため、本人確認を行う認証、利用できる情報や操作を決める認可、アカウントを作成・変更・失効するプロビジョニングを分けて考える必要があります。
ここでは、特定製品やIdPの画面操作ではなく、要件整理と受入テストの進め方を扱います。対応方式、連携できる属性、反映時間、対象プランは製品とIdPの組み合わせによって異なります。採用候補の最新公式資料を確認し、秘密鍵、証明書、クライアントシークレットなどの実値は、作業票やチャットへ記載しないでください。
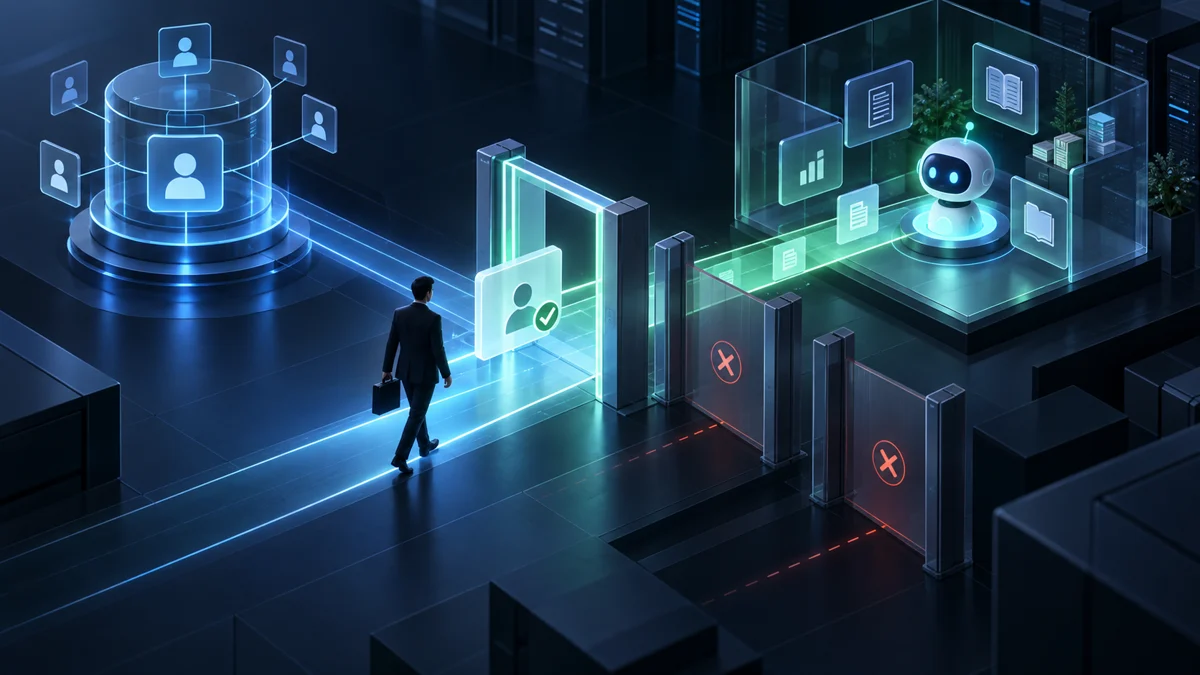
チャットボットにSSOが必要な範囲を最初に決める
SSOの設定値を集める前に、保護する情報と利用者を確定します。社内規程、顧客との契約情報、個別の会員情報など、利用者によって閲覧範囲を分ける必要があるナレッジには認証が必要です。一方、営業時間や一般公開しているサービス案内だけを扱うFAQでは、匿名で利用できる状態を残す方が目的に合う場合があります。
「社内向けだから全員が同じ範囲へアクセスできればよい」とは限りません。社員の部署や雇用区分に加え、委託先、管理者、監査担当、外部会員を切り分けます。閲覧できるナレッジ、会話ログ、設定項目、公開操作が異なる場合は、認証後に適用するロールも必要です。具体的な切り分け方は、チャットボットのアクセス権限設計で確認できます。
SSOを導入する目的も、合否を判定できる表現で記録します。「便利にする」だけでは受入条件になりません。「退職者のアクセスを組織アカウントの停止と連動して止める」「機密ナレッジを対象部署だけに表示する」「管理者の多要素認証をIdP側で統一する」など、テストで確認できる条件へ置き換えます。
利用者画面・管理画面・API・外部チャネルを分ける
製品資料に「SSO対応」と記載されていても、すべての入口に同じ認証が適用されるとは限りません。質問する人が使う利用者画面、FAQを更新する管理画面、外部システムから接続するAPI、TeamsやLINEなどの外部チャネルを別々に扱い、入口ごとに対応方式と対象プランを確認します。
| 入口 | 確認する対象 | 未認証・障害時の動作 |
|---|---|---|
| 利用者画面 | 社員・会員、対象ドメイン、ナレッジ範囲 | ログイン画面へ戻すか、公開FAQだけを表示するか |
| 管理画面 | 編集者、公開承認者、監査担当、緊急管理者 | 設定変更を止め、別の管理者が復旧できるか |
| API | サービスアカウント、スコープ、秘密情報、失効 | 人のSSOとは別の手段で安全に停止できるか |
| 外部チャネル | チャネル側IDと組織ユーザーの対応、利用者同意 | 本人を対応付けられない場合に何を表示するか |
利用者画面はSSOに対応していても、管理画面では別の認証が必要な場合があります。反対に、管理画面だけがSSOの対象となる構成も考えられます。また、APIでは人のブラウザログインと異なる認証方式を使うことがあります。入口ごとに対象者、認証方式、未認証時の動作、公式仕様、契約プラン、設定責任者を記録し、「SSO対応」という一項目だけで合格にしないでください。
認証・認可・プロビジョニングを混同しない
認証は利用者が誰かを確かめる工程、認可はその利用者が閲覧・操作できる範囲を決める工程、プロビジョニングは利用開始から終了までアカウントを管理する工程です。SSOでログインに成功しても、全員に同じ権限が付与されれば認可の問題が残ります。退職者のアカウントやセッションが残れば、プロビジョニングや失効の設計が不十分です。
| 工程 | 中心となる問い | 受入確認 |
|---|---|---|
| 認証 | 本人を何で識別し、IdPの認証結果をどう信頼するか | 正常・拒否・期限切れ・MFA・IdP障害を試す |
| 認可 | どのロールで、どの情報と操作を許可するか | 許可される操作だけでなく、権限不足時に拒否されることも試す |
| プロビジョニング | 入社、異動、退職に応じてアカウントをどう変えるか | 作成・変更・失効・再同期・例外処理を試す |
担当範囲も分けておきます。IdP管理者は組織アカウントとグループ、チャットボット管理者はナレッジとロール、業務責任者は誰に何を見せるかを管理します。障害時に担当者間で判断が止まらないよう、各工程の確認ログ、問い合わせ先、調査する順序まで決めてください。
SAML・OIDC・SCIMの役割と対応条件を確認する
SAMLとOIDCはいずれも認証連携に使われますが、利用するフローや扱う情報は同じではありません。SCIMは主にユーザーやグループの作成・更新・削除を標準化する仕組みであり、ログインそのものを置き換えるものではありません。製品資料に方式名が並んでいるだけで、自社に必要なフローを実現できると判断しないことが重要です。
SAMLの役割と構成要素はOASISのSAML V2.0 Technical Overview、OIDCの認証フローとID Tokenの位置付けはOpenID FoundationのOpenID Connect Core 1.0、SCIMによるユーザーやグループの管理はIETFのRFC 7644で確認できます。ただし、規格に定義された機能を各製品がすべて提供しているとは限りません。
候補となる構成ごとに、IdP起点・サービス起点など必要な開始方法、識別子、属性、署名や暗号化の条件、メタデータ交換、証明書や秘密情報の更新、グループ同期、対象プランを公式資料で照合します。台帳には秘密情報の値ではなく、保管場所、更新責任者、期限前の通知方法、切替手順、失敗時の切戻し手順を記録します。
IdP属性とチャットボット側ユーザー・権限を対応させる
属性マッピングでは、同一人物を継続して識別するために何を使うかが中心となります。メールアドレスは分かりやすい一方、氏名変更、ドメイン変更、組織再編によって変わることがあります。製品が対応する不変識別子と既存アカウントの対応方法を確認し、メールアドレスの変更によって別のユーザーが作成されないようにします。
| 属性 | 利用目的 | 例外時の確認 |
|---|---|---|
| 不変識別子 | 同一利用者を継続して対応付ける | 重複、欠損、再雇用、IdP移行時の対応 |
| メール | 表示、通知、補助的な対応付け | 変更時に別アカウントを作らないか |
| グループ・部署 | 閲覧範囲やロールの候補を決める | 複数所属、未定義値、異動反映の優先順位 |
| ロール | 閲覧、編集、公開、管理を分ける | 属性欠損時に最小権限または利用拒否になるか |
属性が欠けた利用者へ管理者権限を自動で付与する設定は避けます。未定義の部署やグループが届いた場合は、最小権限を付与する、利用を拒否する、管理者の確認を待つ、のいずれかへ安全側に倒します。複数グループに所属する場合の優先順位や、権限を外す変更が権限追加より遅れないかも確認が必要です。
受入テストでは、メールアドレスを変更した利用者が不変識別子によって既存ユーザーへ対応付くかを試します。属性が欠損した利用者については、管理者へ昇格せず、決められた最小権限または利用拒否が適用され、確認担当者が異常を把握できることまで確認します。
入社・異動・退職時の作成・変更・失効を設計する
SSO連携には、初回ログイン時にアカウントを自動作成する方式と、事前同期によってアカウントを用意する方式があります。対応状況は製品によって異なるため、初回ログイン前に必要な処理、割り当てられていない利用者の動作、ライセンス上限に達した場合の扱いを公式資料で確認します。
異動時は、追加される権限だけでなく、外れる権限を確認します。部署Aから部署Bへ異動した利用者を旧グループから外し、旧部署のナレッジ、開いたままの画面、既存セッション、保存済みリンクへアクセスできないことを試します。権限が失効するまでの時間に加え、所有していたFAQや会話レビューを誰へ引き継ぐかも決めてください。
退職時は、IdPのアカウント停止、チャットボット側の無効化、既存セッション、個人用APIキー、外部チャネル、通知先、所有データを別項目として追跡します。SCIM同期を利用する場合も即時に反映されるとは推測せず、公式仕様の反映条件と自社構成での実測を確認します。同期失敗時の通知、再同期、手動失効、完了確認についても担当者を定めます。
再雇用時には、以前のアカウントや権限をそのまま戻すのか、新しい所属と承認内容に基づいて設定し直すのかを決めます。不変識別子の扱いによっては過去のユーザーへ対応付くため、古い権限や通知先、所有データが意図せず復活しないことも受入条件に含めます。
入社・異動・退職の試験結果は、実施日時、変更元、期待する権限、実際に付与された権限、反映完了時刻、確認者とともに残します。認証イベントや設定変更を追跡する項目は、チャットボット監査ログの設計を参照して整理できます。
SSO強制前に管理者ロックアウトを防ぐ
SSOを全員へ強制した直後に、属性名の誤りや証明書の問題によって誰も管理画面へ入れなくなる事態を防ぐ必要があります。まず少人数のテストグループへ適用し、一般利用者と管理者の両方で確認します。設定担当者とは別の管理者がログインでき、設定を確認できることも確かめてください。
製品が公式に提供している場合に限り、SSO対象外の緊急管理者や復旧経路を用意します。通常業務では常用せず、資格情報の保管方法、利用時の承認者、定期確認、利用後の記録を決めます。独自の裏口を作るのではなく、提供元が示す公式の復旧手順に従います。
- 段階適用: テスト利用者、限定部署、全利用者の順に対象を広げる。
- 別管理者: 設定担当者以外が管理画面へ入り、設定を元へ戻せることを確認する。
- 変更承認: メタデータ、証明書、ドメイン、強制設定の変更を複数人で確認する。
- 更新管理: 証明書や秘密情報の期限、通知先、更新手順、旧値の失効を記録する。
- 復旧連絡: IdP担当、製品担当、業務責任者、提供元サポートへ連絡する順序を決める。
強制適用の当日は、切戻しを判断する責任者と実際に操作する担当者を待機させます。失敗条件を「ログインできない利用者が多い」のような曖昧な表現にせず、「管理者がログインできない」「必須部署の属性が欠損している」「誤った管理権限が付与される」など、即時に判定できる条件として定めます。
MFA・セッション・ログアウト・条件付きアクセスを確認する
IdPでMFAを必須にしても、チャットボット側で長期間有効なセッションが残れば、期待する再認証の頻度と実際の動作が一致しません。ログイン時のMFA、機密操作前の再認証、セッションの有効期限、アイドル時間、端末変更、パスワード変更後の動作をそれぞれ確認します。
IdPからログアウトしても、チャットボット側のセッションまで終了するとは限りません。単一ログアウトへの対応状況に加え、ブラウザを閉じた場合、共有端末、複数タブ、モバイル端末での挙動を試します。連動したログアウトに対応していない場合は、その制約を利用者へ説明し、端末管理やセッション期限によって補う方法を検討します。
条件付きアクセスを利用する場合は、端末の準拠状態、接続場所、リスク、外部利用者などの条件が、IdPとチャットボットの構成でどこまで適用されるかを確認します。委託先やゲストが組織のMFAを利用できない場合も、全利用者の条件を緩和してはいけません。別グループ、別の認証経路、公開情報だけを扱う環境など、対象を限定した方法を選びます。
本番適用前の受入テストと復旧手順を作る
受入テストは、正常な社員一人がログインできることだけで終えてはいけません。利用者種別、入口、属性、ライフサイクル、障害条件を組み合わせます。各ケースには、前提条件、操作、期待結果、実際の結果、証跡、重大度、再試験日を記録します。証跡には秘密情報や不要な個人情報を残さないでください。
| 試験 | 期待する結果 | 不合格時の判断 |
|---|---|---|
| 正常ログイン | 正しい利用者に正しい初期権限が付く | 属性と既存アカウントの対応を修正する |
| 権限不足 | 対象外ナレッジの閲覧と管理操作が拒否される | 公開せず、認可規則を見直す |
| 属性欠損・重複 | 安全側に拒否され、管理者へ通知される | 既定権限と対応規則を修正する |
| 異動・退職 | 旧権限とセッションが定めた時間内に失効する | 同期、手動失効、監視方法を見直す |
| IdP障害 | 利用者案内、緊急管理、復旧連絡が機能する | 強制適用を延期し、復旧手順を再試験する |
| 証明書等の更新 | 期限前に安全に切り替え、必要なら元へ戻せる | 更新責任者と切替順序を修正する |
IdP障害の試験では、新規ログイン、既存セッション、管理画面、APIがそれぞれどう動くかを記録します。あわせて、利用者向けの表示、緊急管理経路、問い合わせ先、復旧後の再同期、障害中に行った手動変更の照合まで確認してください。机上で手順を読むだけでなく、許可されたテスト環境で実際に操作します。ほかの異常系や証跡管理は、チャットボット公開前テストケースも参考になります。
証明書などの更新は、有効期限の直前に初めて試してはいけません。期限前に新旧設定の切替を試し、失敗時に旧設定へ戻せること、切替完了後に旧値を失効できることまで確認します。更新担当者が不在の場合の代行者と、期限通知を受ける連絡先も受入条件へ含めます。
合格条件には、必須ケースをすべて通過すること、重大な過剰権限がないこと、別の管理者が復旧できること、監査記録から操作を追跡できることを含めます。一つでも満たさない場合は強制適用を延期し、修正後に該当ケースと影響範囲を再試験します。確定した条件はAIチャットボット要件定義チェックリストへ反映し、参照した製品資料の版と確認日も添えてください。
SSOを適用する画面、認証・認可・失効の担当範囲、属性対応表、受入条件を整理したうえで、Socratesが対応する認証方式、権限、対象プランを公式情報または担当窓口で個別にご確認ください。WebやLINEなど、利用を予定している入口も伝えると、未確認の機能を前提にせず対応可否を確認できます。
チャットボットのSSO連携に関するFAQ
Q1. SSOを導入すれば権限管理も自動化できますか?
SSOが主に扱うのは認証です。認証後の閲覧・操作範囲を決める認可と、アカウントを作成・変更・失効するプロビジョニングは別に設計し、製品とIdPが必要な連携に対応しているか確認します。
Q2. SAMLとOIDCはどちらを選べばよいですか?
方式名だけでは判断できません。採用するチャットボットとIdPが対応するフロー、識別子、属性、管理方法、既存環境、契約プランを公式仕様で照合し、必要な受入条件を満たす方式を選びます。
Q3. SCIMがあれば退職者はすぐ利用できなくなりますか?
SCIMの有無だけでは判断できません。同期の反映時間や失敗時の処理に加え、既存セッション、APIキー、外部チャネル、所有データを別々に確認します。IdPで停止してからアクセスできなくなるまでを実際の構成で試してください。
Q4. SSO利用者にもMFAは必要ですか?
自社のリスクと規程に基づき、IdP側のMFA、条件付きアクセス、機密操作時の再認証を検討します。MFAを通過した後のセッションが、チャットボット側で期待どおり期限切れまたは失効になるかも確認が必要です。
Q5. 外部委託先や会員も同じSSOを使えますか?
IdPへの登録方法、契約条件、属性、本人確認、利用終了時の失効方法が社員と異なる場合があります。すべての外部利用者を同じ例外へまとめず、利用者種別ごとに入口、認証方式、閲覧範囲を決めます。
Q6. IdPが停止したらチャットボットも使えませんか?
実際の動作は構成によって異なります。新規ログイン、既存セッション、管理画面、APIを分けて確認し、利用者への案内、緊急管理、復旧後の再同期まで事前に試します。
関連ガイド
- チャットボットのアクセス権限設計 — 認証後のロールと最小権限を決める際に確認できます。
- チャットボット監査ログの設計 — SSO設定の変更や認証イベントを追跡する記録項目を整理できます。
- 社内FAQチャットボットの導入手順 — 受入後に、テスト利用者から対象部署へ利用範囲を広げる手順を確認できます。
- Socratesのセキュリティ方針 — 公開済みの方針を確認し、未確認の製品機能と区別するために参照してください。